Logotipo Indomitus OneINDOMITUSONE
PROYECTO DE INGENIERÍADESARROLLO SEGUROPENTESTING CON IA

PROYECTO PRIVADO DE INGENIERÍA · DESARROLLO SEGURO · OCTUBRE DE 2026

PentestGPT Control Center: interfaz para pentesting asistido por IA

PentestGPT es una herramienta de ciberseguridad que utiliza Inteligencia Artificial para asistir a los auditores en pruebas de penetración (pentesting), pero de serie solo funciona mediante comandos de terminal. En Indomitus One hemos desarrollado su centro de mando visual: un panel web local y blindado que permite operar PentestGPT con cualquier modelo de lenguaje compatible, controlando objetivos, fases y hallazgos en tiempo real desde una sola pantalla.

02 — EL DESAFÍO TÉCNICO

¿Qué problema resuelve PentestGPT Control Center?

Aunque PentestGPT agiliza las pruebas de seguridad mediante Inteligencia Artificial, utilizarlo exclusivamente por consola de comandos presenta cuatro dificultades operativas que nuestra interfaz soluciona:

DESAFÍO 01CONSOLA COMPLEJA

Falta de visión global en la terminal

Seguir las respuestas de la IA y los resultados de las herramientas en múltiples ventanas de texto hace difícil ver con rapidez en qué fase está la auditoría.

SOLUCIÓN DESARROLLADA

Un panel visual con árbol de progreso en 5 etapas, consola con filtros por categoría y resumen estructurado de hallazgos.
DESAFÍO 02RIESGO DE ALCANCE

Control de objetivos autorizados (Scope)

En una auditoría es fundamental garantizar que ningún comando ni sugerencia de la IA analice por error direcciones IP situadas fuera de la red permitida.

SOLUCIÓN DESARROLLADA

Filtro automático de subredes autorizadas (CIDR): si la IP no está en la lista permitida, el sistema bloquea el inicio de la prueba.

DESAFÍO 03FLEXIBILIDAD Y PRIVACIDAD

Elección libre del modelo de IA

Cada auditoría tiene requisitos distintos: a veces se necesita operar con modelos 100 % locales por confidencialidad y otras veces cambiar de modelo según la tarea.

SOLUCIÓN DESARROLLADA

Selector integrado compatible con cualquier modelo que soporte PentestGPT, incluyendo ejecución privada en local sin enviar datos a terceros.

DESAFÍO 04CONTROL OPERATIVO

Parada de emergencia (Kill Switch)

Si ocurre cualquier imprevisto durante una prueba en un entorno sensible, el operador necesita detener toda la actividad al instante sin dejar procesos colgados.

SOLUCIÓN DESARROLLADA

Botón de parada inmediata (Kill Switch) que aborta la misión activa y botón Lock para bloquear el acceso al panel con un solo clic.

03 — LA SOLUCIÓN DESARROLLADA

La interfaz por dentro: simple, clara y bajo control.

Explora las capturas reales del programa. Puedes alternar entre el panel principal y la ventana de desbloqueo, o pulsar sobre los cinco puntos numerados para ver qué hace cada parte de la pantalla.

http://127.0.0.1:8787 — PentestGPT Control Center
CAPTURA REAL DEL SISTEMA
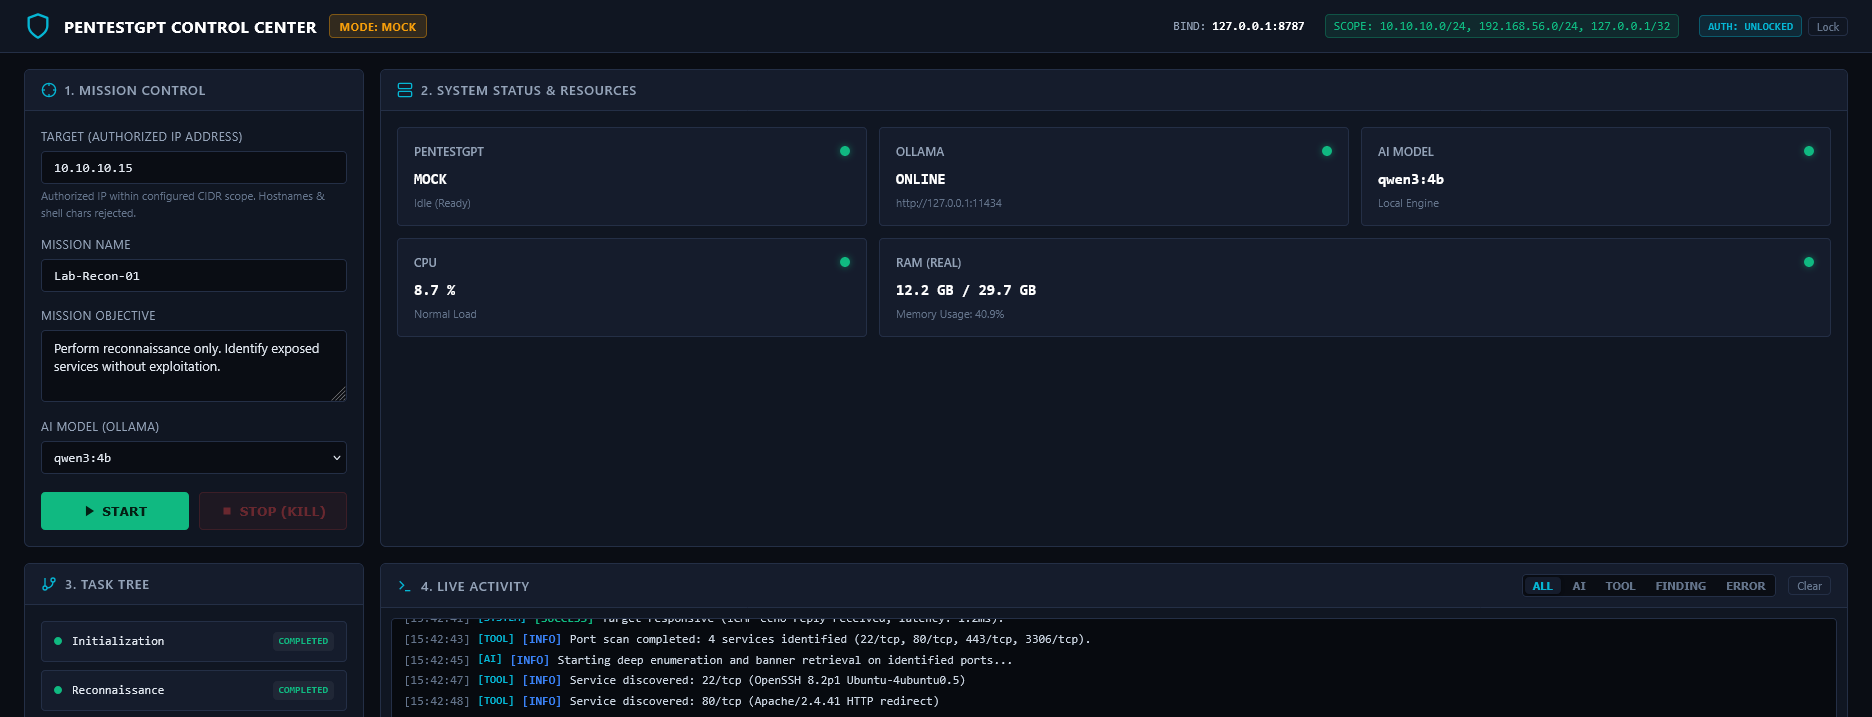
Captura de pantalla real del panel principal de PentestGPT Control Center mostrando Mission Control, System Status, Task Tree y consola Live Activity
MÓDULO 01PANEL IZQUIERDO

Mission Control (Panel de Mando)

Aquí el operador introduce la IP objetivo (10.10.10.15), asigna nombre a la operación, escribe la instrucción, elige el modelo de IA a utilizar con PentestGPT y pulsa START o el botón de parada inmediata (STOP / KILL).

MÓDULO 02PANEL CENTRAL SUPERIOR

System Status & Hardware

Muestra de un vistazo el estado del motor PentestGPT, la conexión con el proveedor del modelo de IA configurado y el consumo real de CPU (8.7 %) y memoria RAM (12.2 GB) del equipo.

MÓDULO 03PANEL INFERIOR IZQUIERDO

Task Tree (Árbol de Progreso)

Divide la auditoría en 5 etapas claras (Initialization, Reconnaissance, Enumeration, Analysis y Findings) para saber exactamente qué fases han terminado (COMPLETED) y cuál está en curso.

MÓDULO 04CONSOLA INFERIOR DERECHA

Live Activity (Consola en Vivo)

Recibe en tiempo real todo lo que ocurre ([SYSTEM], [AI], [TOOL], [FINDING]) y permite filtrarlo con un clic sin perderse en miles de líneas de terminal.

MÓDULO 05BARRA SUPERIOR

Indicadores de Seguridad y Bloqueo

Muestra permanentemente el aislamiento local (BIND: 127.0.0.1:8787), las redes autorizadas (SCOPE CIDR), el estado de la sesión y el botón Lock para bloquear el panel al instante.

http://127.0.0.1:8787 — Barrera de Autenticación Local
SEGURIDAD DE SESIÓN
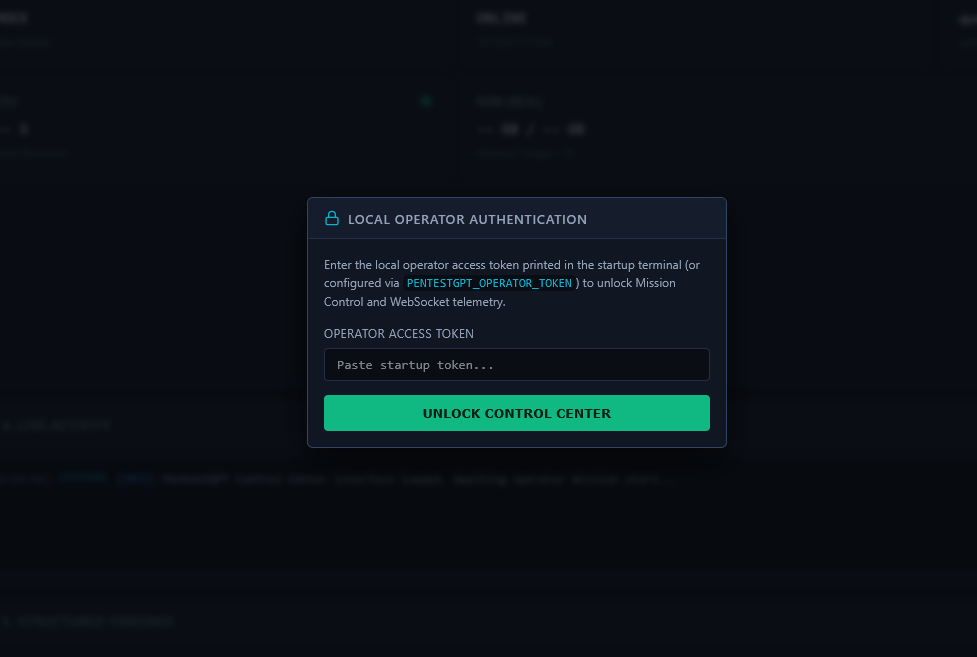
Captura real de la ventana modal Local Operator Authentication solicitando el token efímero generado al arrancar
SEGURIDAD 01CERO ARCHIVOS EN DISCO

Token Efímero en Memoria RAM

Al arrancar el programa, la clave de acceso se mantiene únicamente en la memoria RAM, evitando dejar archivos con contraseñas guardadas en el disco duro.

SEGURIDAD 02BLOQUEO PREVENTIVO

Panel Protegido desde el Inicio

Mientras no se introduce el token del operador, la interfaz permanece difuminada y ninguna función ni consola en tiempo real acepta conexiones.

SEGURIDAD 03CIERRE INMEDIATO

Botón Lock en un Clic

Al pulsar el botón Lock en la esquina superior derecha, la sesión se cierra al instante y se desconecta cualquier transmisión activa.

04 — ARQUITECTURA Y SEGURIDAD

Seis capas de seguridad integradas en la arquitectura.

Desarrollado con Python (FastAPI), WebSockets y estándares web puros. Pulsa en cada capa para ver cómo está protegida la herramienta por dentro:

CAPA 01 · AUTONOMÍA VISUAL

Interfaz Ligera sin Dependencias Externas

HTML5 / CSS3 / JS Estándar · 0 CDNs

0 CDNs externos

El panel se sirve directamente desde el servidor local sin cargar librerías, fuentes ni scripts de terceros en Internet.

PUNTOS CLAVE DE ESTA CAPA

  • Cero peticiones externas desde el navegador: la interfaz funciona incluso en redes cerradas o laboratorios sin salida a Internet.
  • Diseño limpio y rápido que organiza toda la información del motor PentestGPT en una sola vista.
  • Renderizado seguro de datos en pantalla para evitar inyecciones XSS al mostrar resultados técnicos.
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVAInterfaz Ligera sin Dependencias Externas
RESULTADO0 CDNs externos
CAPA 02 · AISLAMIENTO DE RED

Servidor FastAPI Aislado en Localhost

Escucha exclusiva en 127.0.0.1:8787

Bind: 127.0.0.1:8787

El programa solo escucha dentro del propio ordenador del operador, impidiendo que otros dispositivos de la red puedan acceder al panel.

PUNTOS CLAVE DE ESTA CAPA

  • Vinculación exclusiva a 127.0.0.1:8787 (nunca se expone en 0.0.0.0 ni en la red Wi-Fi/LAN).
  • Filtro de cabeceras Host y Origin en cada petición HTTP y WebSocket para bloquear accesos cruzados desde el navegador.
  • Límite de seguridad de 16 KiB por petición para evitar saturación de memoria.
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVAServidor FastAPI Aislado en Localhost
RESULTADOBind: 127.0.0.1:8787
CAPA 03 · ZERO DISK SECRETS

Autenticación Efímera en Memoria RAM

Token de arranque en RAM + Sesiones protegidas

Token en RAM + CSRF

Para desbloquear el panel se utiliza una clave generada en memoria RAM al arrancar, sin guardar contraseñas ni tokens en el disco duro.

PUNTOS CLAVE DE ESTA CAPA

  • Token aleatorio de 192 bits mantenido en la memoria del proceso mientras el programa está abierto.
  • Sesión protegida mediante cookie HttpOnly (SameSite=Strict) y protección anti-CSRF en todas las acciones de control.
  • Botón Lock en la barra superior que revoca la sesión al instante y corta el flujo de datos.
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVAAutenticación Efímera en Memoria RAM
RESULTADOToken en RAM + CSRF
CAPA 04 · SCOPE ENFORCEMENT

Control de Alcance CIDR (Scope Guard)

Listas blancas de subred con política Fail-Closed

Política Fail-Closed

Una barrera de seguridad que comprueba cada dirección IP antes de empezar e impide analizar objetivos fuera de la red autorizada.

PUNTOS CLAVE DE ESTA CAPA

  • Política Fail-Closed: si el objetivo no pertenece a las subredes autorizadas en la configuración, la orden se bloquea automáticamente.
  • Validación estricta del formato IP y bloqueo de caracteres especiales para evitar errores o inyecciones de comandos.
  • Ejecución parametrizada segura sin invocar intérpretes de comandos del sistema (shell=False).
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVAControl de Alcance CIDR (Scope Guard)
RESULTADOPolítica Fail-Closed
CAPA 05 · TIEMPO REAL

Telemetría WebSocket en Tiempo Real

Streaming de eventos con desconexión automática

Heartbeat 1.0s

Canal de comunicación instantáneo que actualiza el árbol de tareas, los registros de consola y los hallazgos sin recargar la página.

PUNTOS CLAVE DE ESTA CAPA

  • Límite controlado de conexiones simultáneas y tramas acotadas a 1 KiB para garantizar estabilidad.
  • Latido de seguridad cada segundo (Heartbeat 1.0s) que verifica que la sesión del operador sigue activa.
  • Desconexión inmediata de todos los canales en cuanto se bloquea el panel o expira la sesión.
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVATelemetría WebSocket en Tiempo Real
RESULTADOHeartbeat 1.0s
CAPA 06 · CONTROL TOTAL

Conector Multi-LLM para PentestGPT y Kill Switch

Compatible con cualquier modelo de IA + Parada inmediata

Multi-LLM + Kill Switch

Arquitectura flexible que permite utilizar cualquier modelo de lenguaje compatible con PentestGPT (tanto modelos locales como proveedores configurados) e incluye parada de emergencia.

PUNTOS CLAVE DE ESTA CAPA

  • Soporte para cualquier modelo de IA integrado en PentestGPT: desde modelos ejecutados en local (vía Ollama, como Qwen, Llama o CodeLlama) hasta otros motores compatibles.
  • Modo dual (MOCK / LIVE) para realizar simulaciones seguras de entrenamiento o ejecutar operaciones en laboratorio.
  • Interruptor de emergencia (Kill Switch) que detiene en el acto la misión en curso cuando el operador pulsa STOP.
ORIGENOperador Local (127.0.0.1)
CAPA ACTIVAConector Multi-LLM para PentestGPT y Kill Switch
RESULTADOMulti-LLM + Kill Switch

05 — METODOLOGÍA Y VALIDACIÓN

Cómo hemos construido y blindado el proyecto.

El desarrollo se completó en cuatro fases: desde el diseño visual hasta tres rondas de endurecimiento (hardening) y pruebas automatizadas de seguridad.

01
FASE 01 · DISEÑO Y USABILIDAD

De la consola de texto a un panel visual intuitivo

Convertimos el flujo de trabajo por terminal de PentestGPT en una interfaz gráfica clara, dividiendo la pantalla en control de misión, árbol de avance, consola filtrable y hallazgos.

  • Visión completa de la operación en una sola pantalla sin necesidad de alternar entre múltiples terminales.
  • Modo de simulación integrado para probar flujos y entrenar operadores sin riesgo.
  • Monitorización en vivo del uso de CPU y memoria RAM del equipo.
02
FASE 02 · SEGURIDAD POR DISEÑO

Aislamiento local y control estricto de objetivos

Diseñamos la herramienta bajo el principio de mínima exposición para que el panel solo sea accesible por el propio analista y únicamente actúe sobre objetivos permitidos.

  • Escucha exclusiva en localhost (127.0.0.1:8787), inaccesible desde otros equipos de la red.
  • Validación obligatoria de rangos IP autorizados (CIDR) antes de permitir cualquier ejecución.
  • Paso de parámetros validados sin usar shells del sistema.
03
FASE 03 · TRES CICLOS DE HARDENING

Endurecimiento de sesiones, memoria y comunicaciones

Sometimos la plataforma a tres rondas completas de revisión de seguridad y hardening para blindar el control de acceso y los canales en tiempo real.

  • Credenciales efímeras en memoria RAM (sin guardar tokens en disco) y sesiones con protección anti-CSRF.
  • Límites estrictos de tráfico en HTTP y WebSockets para garantizar estabilidad.
  • Cierre instantáneo de conexiones al pulsar el botón Lock.
04
FASE 04 · VERIFICACIÓN AUTOMATIZADA

Batería de pruebas en pytest e integridad SHA-256

Validamos cada control defensivo mediante pruebas automatizadas para asegurar que el sistema responde correctamente ante entradas inválidas o paradas de emergencia.

  • Suite de tests automatizados verificando bloqueos de alcance, sesiones, límites y Kill Switch.
  • Dependencias fijadas para un funcionamiento estable en Linux (Kali) y Windows.
  • Paquete verificado mediante huella de integridad SHA-256.
RESULTADO 01

Manejo sencillo y visual

Cualquier auditor puede supervisar el trabajo de PentestGPT desde un panel ordenado, sin lidiar con múltiples consolas.

RESULTADO 02

Compatible con cualquier IA

Preparado para funcionar con cualquier modelo de lenguaje que soporte PentestGPT, incluyendo modelos locales privados.

RESULTADO 03

Seguridad verificada

Código endurecido en tres ciclos de revisión y validado con pruebas automatizadas en pytest y huella SHA-256.

06 — DEMOSTRACIÓN INTERACTIVA

Prueba cómo se lanza una orden en el programa.

Elige uno de los tres ejemplos, filtra los mensajes de la consola o pulsa STOP (Kill Switch) para ver cómo funciona la interfaz de forma interactiva.

PASO 1 · DEFINIR ORDEN EN MISSION CONTROL
INPUT DEL OPERADOR
TARGET (AUTHORIZED IP ADDRESS)
10.10.10.15✓ CIDR AUTORIZADO
MISSION NAME
Lab-Recon-01
AI MODEL (PENTESTGPT)
Modelo LLM (PentestGPT)
MISSION OBJECTIVE (INSTRUCCIÓN AL MOTOR IA)
Identify exposed TCP services and inspect service banners within the authorized lab subnet without running exploitation modules.

Qué hace esta orden: Identificar puertos abiertos y servicios expuestos sobre la IP autorizada (10.10.10.15) sin lanzar pruebas de explotación.

PASO 2 · VALIDACIÓN Y CONSOLA EN VIVO
SIMULADOR INTERACTIVO
Scope CIDR VerificadoObjetivo dentro de rango
Parámetros SegurosValidación sin shell=True
Motor IA ConectadoListo en PentestGPT
4. LIVE ACTIVITY STREAM (DATOS DE DEMOSTRACIÓN)
[00:00:01] [SYSTEM] [INFO] Target 10.10.10.15 verified inside allowed CIDR 10.10.10.0/24
[00:00:02] [AI] [PLAN] AI reasoning model configured for non-intrusive TCP service enumeration
[00:00:04] [TOOL] [EXEC] Service banner inspection completed: open ports 22/tcp (OpenSSH), 80/tcp (Apache), 443/tcp, 3306/tcp
[00:00:06] [FINDING] [HIGH] Port 3306/tcp (MySQL) exposed on internal segment without host restriction
STOP (KILL SWITCH)

En cualquier momento puedes pulsar STOP para abortar la orden inmediatamente y detener la actividad en segundo plano.

[ 07 — SOLICITAR DEMO O DESARROLLO A MEDIDA ]

¿Quieres ver una demostración de PentestGPT Control Center o desarrollar una herramienta similar para tu empresa?

Diseñamos interfaces de control y aplicaciones internas a medida que convierten procesos técnicos complejos en paneles visuales, seguros y fáciles de operar:

VALOR 01 · SUPERFICIE MÍNIMA

Paneles internos blindados

Consolas operativas y herramientas de gestión con aislamiento de red, sesiones protegidas y control estricto de permisos.

VALOR 02 · FLEXIBILIDAD IA

Integración con cualquier modelo IA

Conexión con cualquier modelo de lenguaje compatible con tu flujo de trabajo, incluyendo modelos locales privados para proteger tus datos.

VALOR 03 · RIGOR TÉCNICO

Código endurecido y verificado

Aplicaciones construidas con seguridad por diseño, validación estricta de entradas y paradas de emergencia de serie.

Ponte en contacto con nosotros para solicitar una demostración del proyecto o contarnos qué herramienta a medida necesitas desarrollar.