Por qué me cansé de pelearme con la terminal y creé mi propia interfaz para PentestGPT
¡Hola, querido lector! Tanto si eres del mundillo de la ciberseguridad como si no, estoy seguro de que habrás oído hablar de inteligencias artificiales que actúan de facto como hackers. Hay muchas, pero yo voy a hablarte de PentestGPT, un asistente de IA de código abierto que básicamente te ayuda a pensar los siguientes pasos en una auditoría y, además, realiza hacking ético tal como lo haría una persona. Sonaba bien, pero al probarlo, la verdad es que se volvía pesado tanta terminal. Por eso me pregunté a mí mismo: «¿Por qué no le creo una interfaz gráfica a esta maravilla?». Así fue como construí PentestGPT Control Center.
Primero lo primero: ¿qué es PentestGPT y por qué me enganchó tanto?
Todos los procesos que puede hacer un analista para poner a prueba un servidor o una web para encontrar fallos antes de que los malos los encuentren primero, se le llama pentesting.
Esta auditoría de seguridad está bien y requiere mucho esfuerzo, pero como en todos los sectores hoy en día, la inteligencia artificial está ganando terreno. Es aquí donde entra PentestGPT, una herramienta que conecta ese proceso con modelos de Inteligencia Artificial (Claude, Ollama, OpenAI…) que trabajan localmente desde tu ordenador o vía API y pueden ser lo que viene siendo un director de orquesta: analiza qué puertos o servicios has descubierto, razona qué vector es el que más sentido tiene comprobar y mantiene un árbol mental de toda la auditoría.
Esto cualquier analista lo puede hacer (siempre en laboratorios autorizados, por supuesto). Es cuestión de instalar PentestGPT y empezar a usar las consolas. ¿Cuál es el problema entonces? Realmente ninguno. Se podría leer y leer líneas de código y con hoja y papel tomar apuntes y apuntes. Pero si podemos hacer algo más fácil e igual de efectivo, ¿por qué no intentarlo?
Una tarde, cerré sin querer una terminal, justo en el momento más interesante de la auditoría con PentestGPT. Fue en ese preciso instante cuando me dije a mí mismo (obviando insultos de todo tipo a mí mismo): «Se acabó. Si me estoy dedicando a esto, ¿por qué no le construyo una interfaz visual como Dios manda donde lo tenga todo bajo control?». Y ahí empezó la aventura.
De una pantalla llena de letras a un verdadero centro de mando
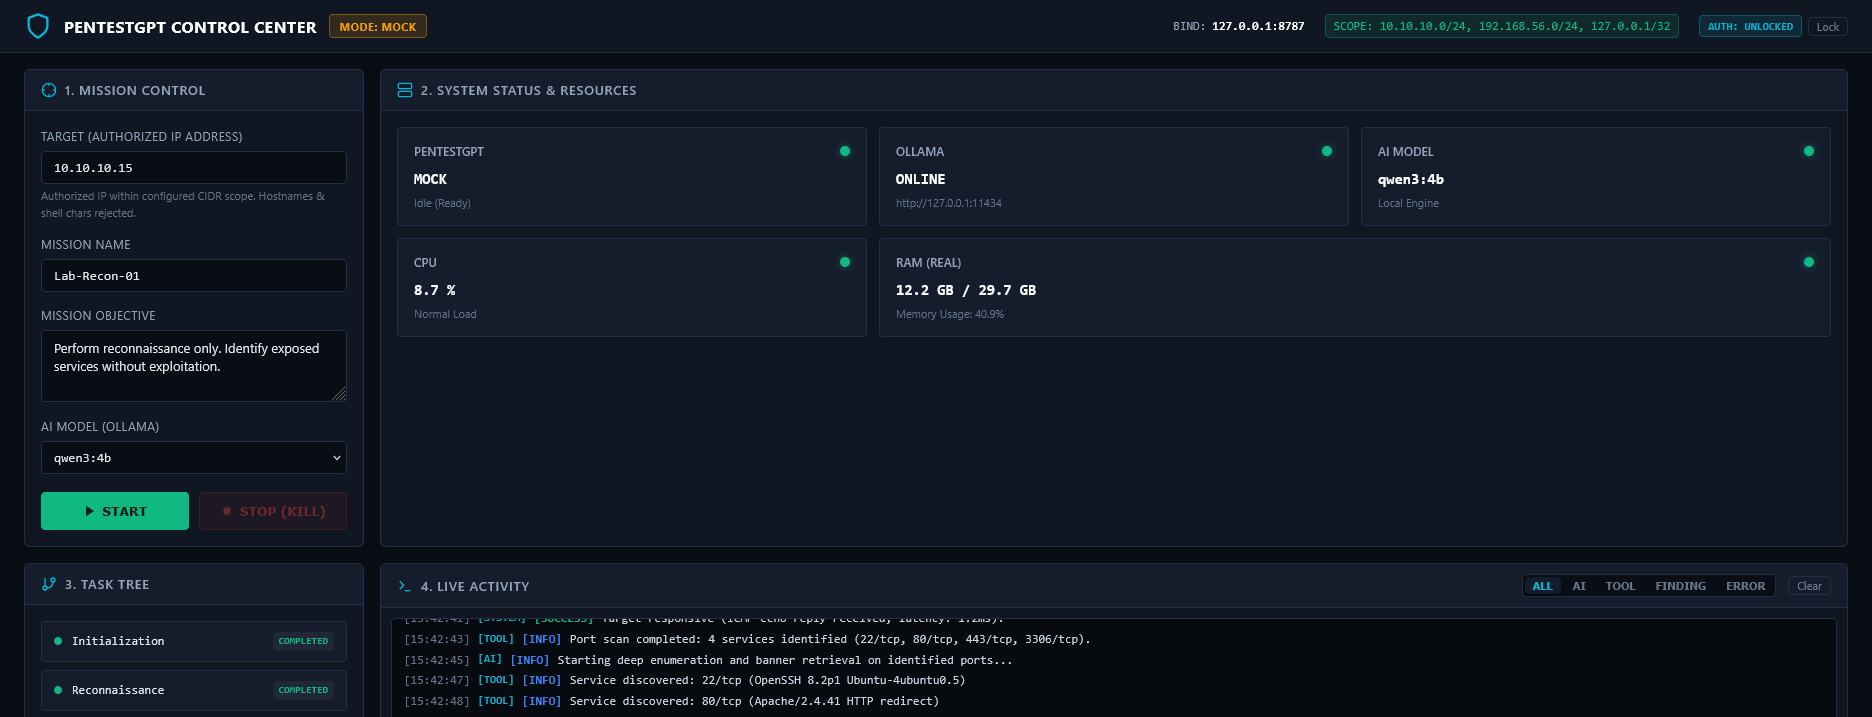
Al principio, no quería hacer una web «bonita» que envolviera la consola de comandos. Estaba priorizando la utilidad, es decir, hacer que todas esas líneas de texto pasaran a una consola guapísima (lo sé, no estaba priorizando lo de bonita, pero si lo era, aún mejor). Así que dividí la pantalla en los bloques que siempre echaba de menos cuando auditaba por terminal:
- Mi brújula a la izquierda (Árbol PTT): En lugar de imaginarme en qué fase va la IA, ahora veo un árbol interactivo con las etapas (Reconocimiento, Enumeración, Verificación...) que se van iluminando en vivo.
- Una consola que da gusto leer: Separé los mensajes por colores y botones de filtro (
SYSTEM,AI,TOOLyFINDING). Si solo quiero ver qué está pensando la IA o qué vulnerabilidades han salido, hago un clic y desaparece lo que se considera ruido. - Las trufas encontradas por el camino (Hallazgos): Cada vez que aparece una alerta relevante, se queda fijada a la derecha con su etiqueta de gravedad (
CRITICAL,HIGH,MEDIUM,LOW). ¡Adiós a hacer scroll hacia arriba durante diez minutos buscando aquel fallo que salió hace media hora!
Libertad total: usar PentestGPT con el modelo de IA que tú quieras
Otra cosa que tenía clarísima desde el minuto uno es que no quería atarme a un único modelo de lenguaje. Lo bueno de PentestGPT es su flexibilidad, ya que vía API o en local puedes conectarte con varios modelos de IA (depende de gustos o preferencias).
¿Que estás haciendo pruebas delicadas y quieres usar un modelo 100 % local en tu propio equipo para que ningún dato salga de tu red? ¡Perfecto! ¿Que en otro laboratorio prefieres conectarlo a otro motor de IA compatible con PentestGPT? Lo seleccionas en el desplegable antes de pulsar START y a volar.
El «guardaespaldas» de IPs y el botón rojo nuclear (Kill Switch)
Seamos sinceros: todos somos humanos. Y un viernes por la tarde, con la cabeza en todos los sitios menos donde tiene que estar, cualquiera puede equivocarse al teclear una dirección IP. En ciberseguridad, lanzar una prueba contra la IP equivocada no tiene ninguna gracia. Imagina si, en vez de ser tú, es una empresa de ciberseguridad que ha requerido una personalización del proyecto que te estoy comentando.
Por eso le puse dos medidas que hoy me dan una paz mental increíble:
- Un portero automático de alcance (Scope CIDR): Antes de que PentestGPT mueva un solo dedo, el panel comprueba que la IP que has escrito está dentro de tu lista blanca de redes autorizadas. Si te baila un número y te sales del rango permitido, bloquea la orden al instante.
- El Kill Switch (Parada de emergencia): Un botón
STOPbien visible arriba a la derecha. Si ves que una prueba ya te ha dado lo que buscabas o quieres abortar en seco, lo pulsas y corta la ejecución en el acto.
Cuanto más azúcar, más dulce, o al menos eso dicen
He hablado con varias personas que me han pedido que haga una caja fuerte de una caja fuerte. Y eso está bien.
Así que me puse el sombrero de auditor contra mi propio código y le apliqué tres rondas enteras de fortificación (hardening):
- Solo para mis ojos (
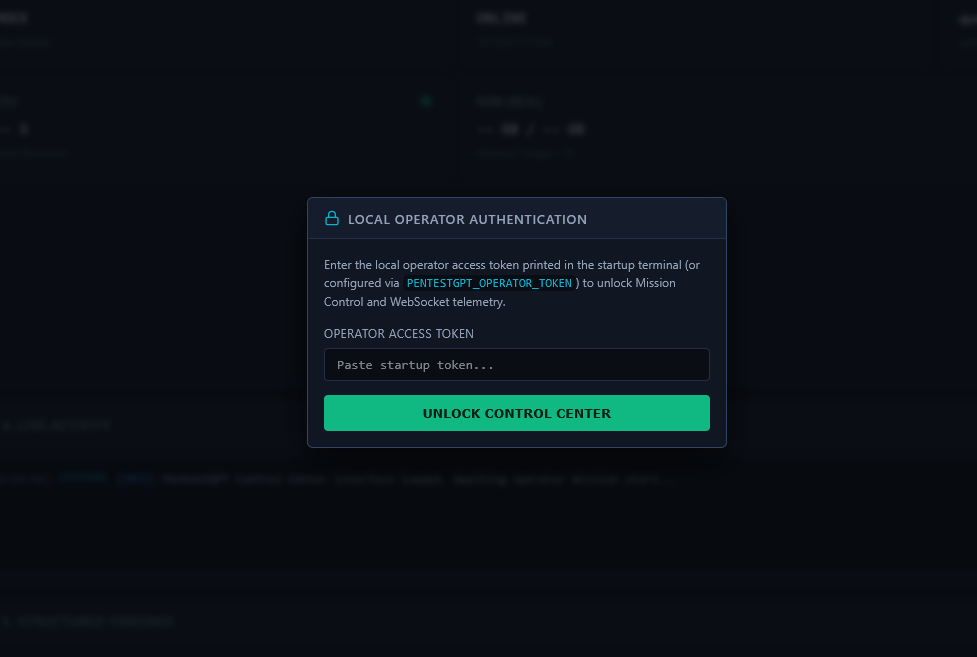
127.0.0.1): El servidor web se levanta exclusivamente dentro de mi propia máquina. Nadie desde el Wi-Fi ni desde la red local puede siquiera ver que el panel está encendido. - Contraseñas que se evaporan al apagar: Cada vez que arranco el programa, genera una clave nueva en la memoria RAM y me la muestra en mi terminal. No hay archivos de contraseñas guardados en el disco duro ni bases de datos que robar.
- Botón Lock instantáneo: Si me levanto a por agua, pulso
Locky la sesión y los canales en tiempo real se cierran de golpe.
¿Con qué me quedo de todo este viaje?
Construir PentestGPT Control Center me ha recordado por qué me apasiona tanto este oficio. La Inteligencia Artificial no viene a sustituir el criterio del profesional de ciberseguridad, sino a quitarnos el trabajo mecánico para que podamos centrarnos en pensar. Supongo que es como en todos los campos hoy en día: si quieres volar, la IA te permitirá hacerlo más alto y rápido si cabe que antes. Pero para domar a la IA hacen falta buenas interfaces, límites estrictos y seguridad de verdad.
Seas profesional o no, ¿te apetece echar un vistazo a la interfaz gráfica de PentestGPT? En la ficha técnica del proyecto que te presento aquí puedes ver un poco más de información, probar un simulador interactivo de órdenes e incluso lanzar misiones de prueba.